Das ist nicht störend, aber es wäre vielleicht sinnvoller, einfach ein Attribut user_id in t_variable hinzuzufügen, um Kapazität für die Zukunft zu planen. Du hast recht
Zusammengefasst müsste man:
Ein Attribut user_id in t_variable hinzufügen.
Die Funktionen variable.setValue und variable.getValue ändern
Entweder du kümmerst dich darum, oder ich mache das, wie du willst, sag mir einfach
Ich kann mich heute Abend darum kümmern, das gibt mir die Möglichkeit, mich weiter mit der v4 vertraut zu machen.
Danke für den Austausch und die Hilfe auf jeden Fall.
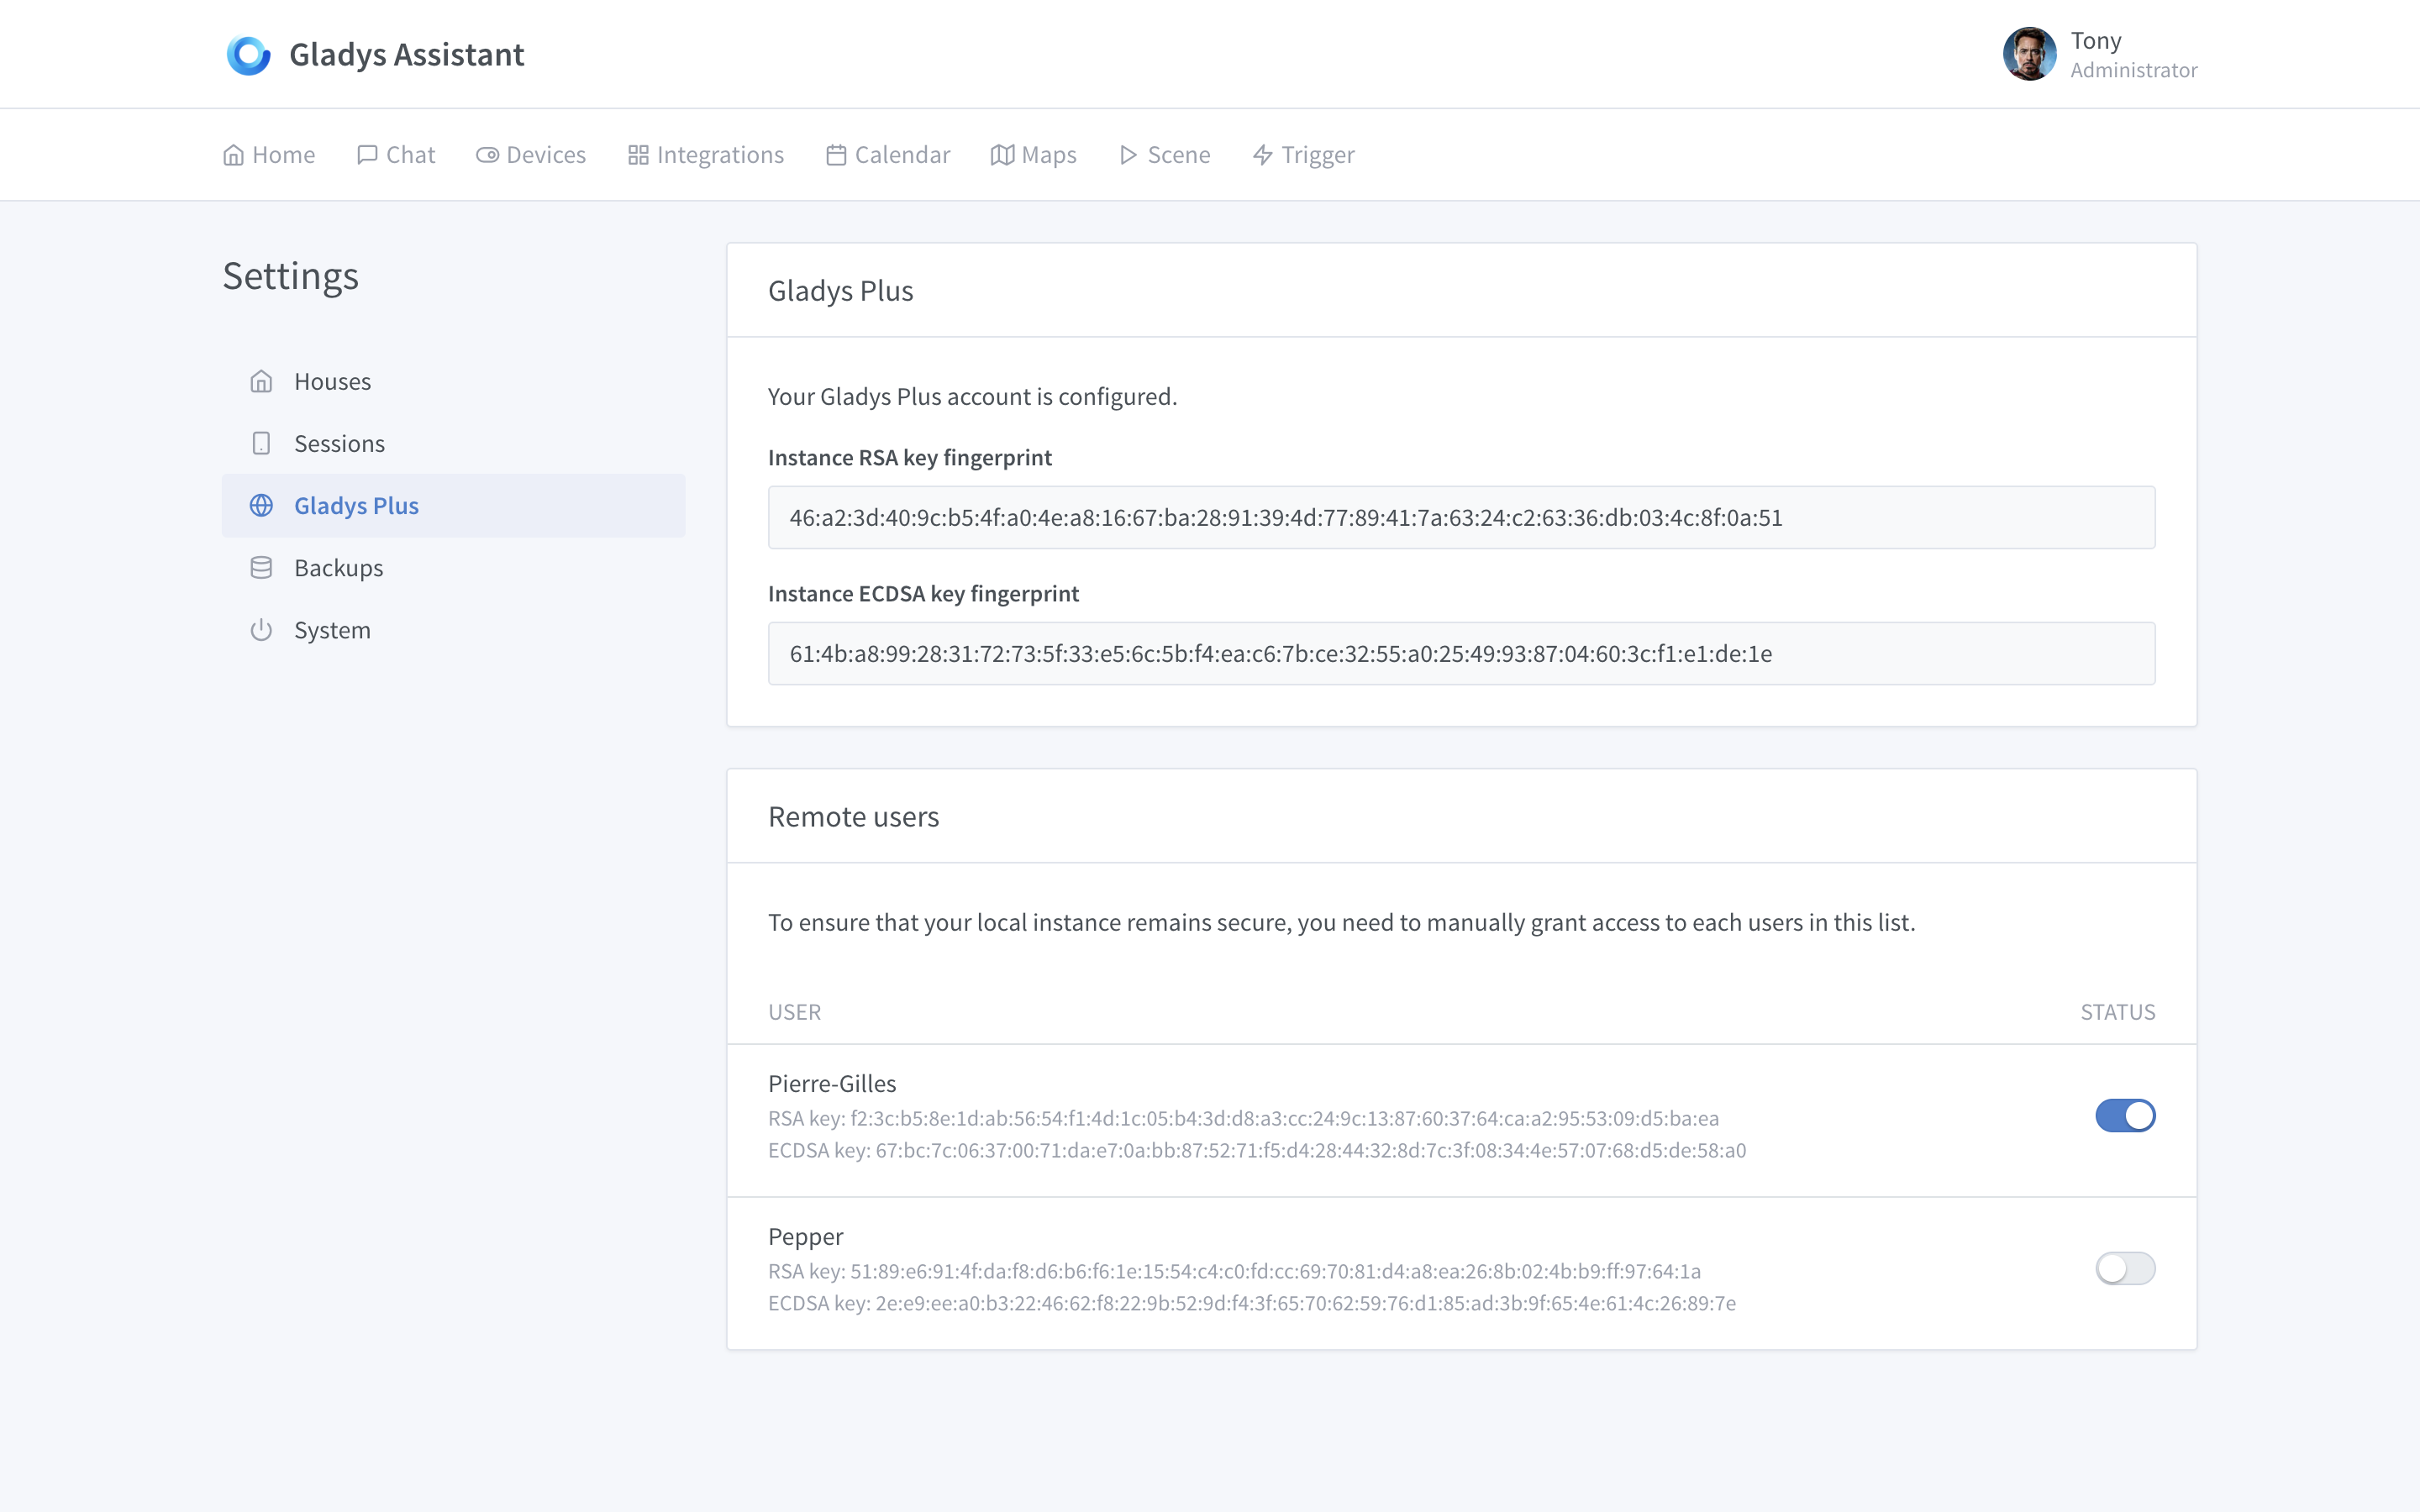
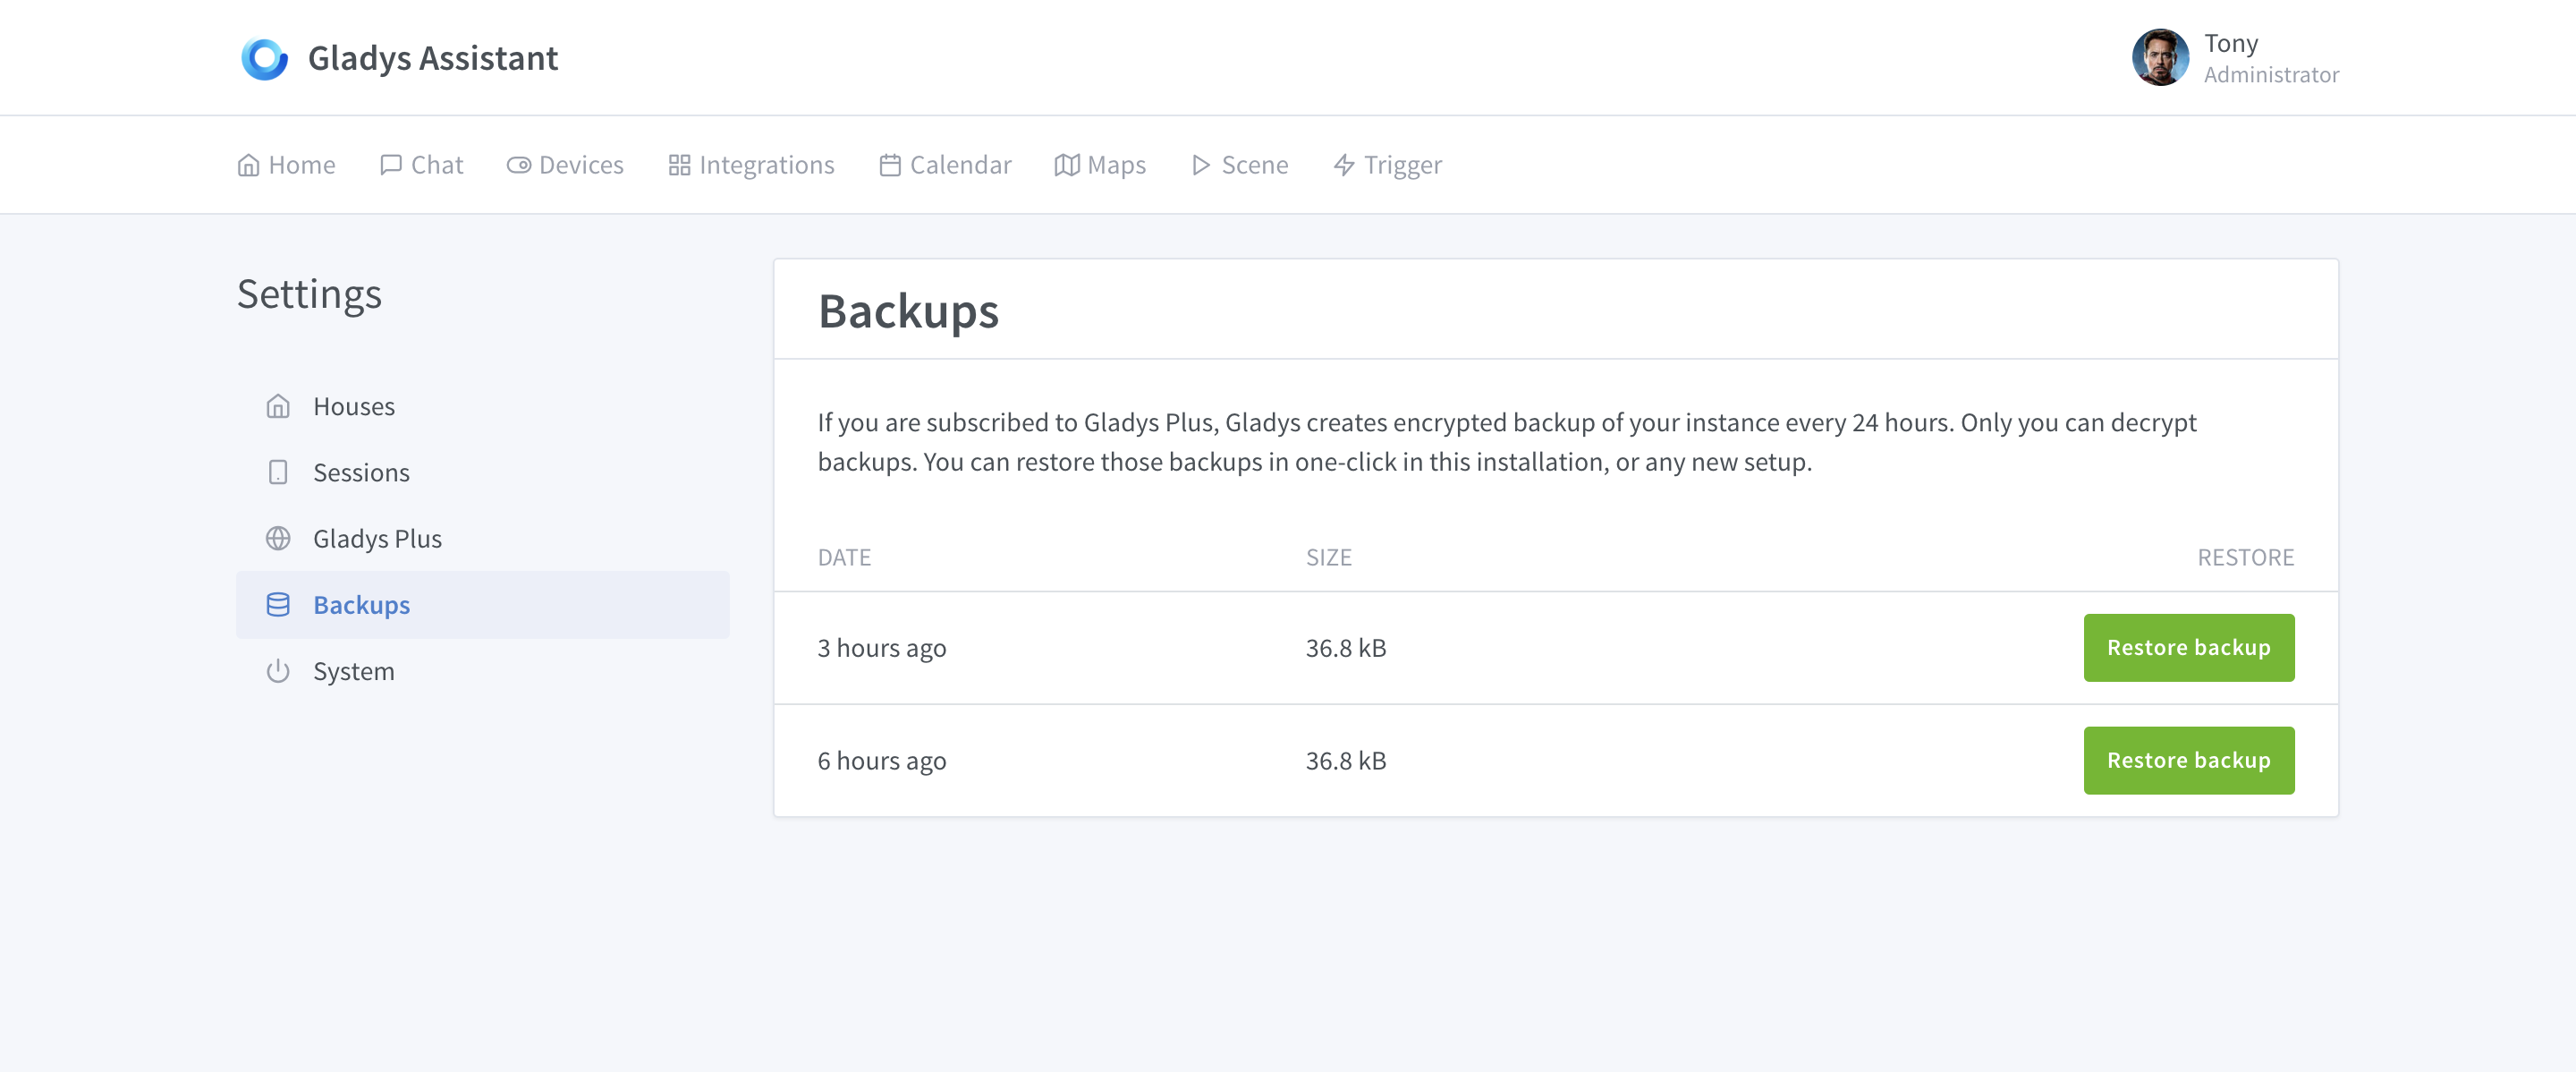
@pierre-gilles Auf Ebene der Restaurierung, nur zur Bestätigung, werden wir die Möglichkeit haben, auszuwählen, welche Restaurierung wir verwenden? Nicht unbedingt die letzte?
Hallo, ich wäre eher der Meinung, dass man etwa zehn Backups haben sollte, aber ohne Zeitbegrenzung. Zum Beispiel machst du eine Konfiguration, erstellst ein manuelles Backup und versuchst dann eine andere Konfiguration, die zum Beispiel einen Monat dauert. Es wäre toll, zu diesem manuellen Backup zurückkehren zu können.
Ich bin einverstanden, aber ich denke, es sollten auch automatische Backups geben, das ist schließlich die Grundfunktion! Wenn deine SD-Karte deines Raspberry Pi mal den Geist aufgibt, wirst du froh sein, dass du ein Backup hast, das weniger als 24 Stunden alt ist
Man könnte zwei Dinge tun:
7 Tage automatische Backups behalten
Dem Nutzer die Wahl lassen, 2-3 „manuelle“ Backups zu behalten.
Damit kann man im Falle von Problemen weit zurückgehen, oder wenn man länger als 7 Tage im Urlaub ist und ein Fehler auftritt, ohne den Speicherplatz auf der Gateway-Seite zu überlasten.
Super, die ganze Arbeit, die du geleistet hast, @pierre-gilles
Vielleicht wäre es interessant, einige Backups in einer sicheren Cloud zu speichern, oder? Zum Beispiel Mega, das 50 GB kostenlos anbietet (natürlich hatte es einige Probleme mit der Justiz, aber es bleibt die beste Option in Sachen Sicherheit) oder Hubic, das 25 GB anbietet (langsam in der Übertragungsgeschwindigkeit, aber wir werden keine großen Dateien senden).
Die Backups sind Ende-zu-Ende mit einem Schlüssel verschlüsselt, den nur du besitzt Die Datei wird auf den Gateway hochgeladen, der auf einem von DigitalOcean (DO Spaces) verwalteten Speicher gehostet und auf BackBlaze redundant gespeichert wird.
Selbst wenn der Gateway gehackt wird, selbst wenn ich versuche, dein Backup zu öffnen, wird niemand in der Lage sein, die Datei zu entschlüsseln, da nur du den Schlüssel besitzt.
Also ist es bereits auf höchstem Sicherheitsniveau!
Edit: Um ins Detail zu gehen, DigitalOcean Spaces ist ein verwalteter Speicher mit einer S3-kompatiblen API. Sie verwalten die Speicherung (also keine möglichen Fehler meinerseits, es ist 100% verwaltet). Das Rechenzentrum, das ich gewählt habe, ist in Frankfurt, es war das nächstgelegene zu den Gladys-Nutzern.
Die Synchronisation mit BackBlaze erfolgt täglich um 2 Uhr morgens, um eine Redundanz zu gewährleisten, falls DigitalOcean ausfällt.
Ups, dieser Teil der Diskussion ist mir entgangen, sorry für die unnötige Nachricht … Naja, dann ist es ja das Beste vom Besten für das Backup auf dem Gateway!!!
Und dann, wie du weiter oben sagst, wenn wir zusätzlich manuell Backups auf unserer SD, SSD oder einfach einer Festplatte machen können, ist das wirklich gut.
Tatsächlich, wie andere bereits bemerkt haben, ist eine Woche Backup gut, aber vor allem die Möglichkeit, statische Backups zu haben (2 sollten ausreichen, denke ich).
Laut dieser Roadmap sollte der interne „Feature-Entwicklungs“-Teil von Gladys 4 bis zum Wochenende abgeschlossen sein. Ich habe das ganze Wochenende durchgearbeitet, und es ist fast geschafft. Ich habe enorm viel am Frontend vorangetrieben, das langsam richtig gut aussieht Ich plane, diese Woche schnell fertig zu werden und dann mit dem Brain, den Aktionen und den Triggern weiterzumachen, wie in der Roadmap vorgesehen.
Zur Information: Seit zweieinhalb Monaten arbeite ich zu 100 % an Gladys (ich habe den Freelance-Part pausiert), um dem Projekt einen großen Schub zu geben. Ich arbeite jeden Tag und oft auch am Wochenende, damit die Veröffentlichung rechtzeitig fertig wird.
Was die Dienste betrifft, gibt es drei Dienste, die von Mitgliedern der Community migriert werden:
Zur Information: In der Woche vom 17. Juni werde ich den Code der v4 in das Haupt-Repository von Gladys migrieren. Das Ziel ist es, mit dem offiziellen Build- und Release-Prozess beginnen zu können.
Wenn eure PRs bis dahin nicht gemerged wurden, müsst ihr sie auf das andere Repository migrieren (das ist nicht kompliziert).
Ich halte das Ziel der ersten Alpha am 26. Juni aufrecht.
Unabhängig vom Fortschritt der verschiedenen Dienstentwicklungen wird es am 26. Juni eine erste Gladys-Alpha geben. Es handelt sich dabei um eine Veröffentlichung, die für erfahrene Nutzer bestimmt ist.
Was den Release-Prozess betrifft, werde ich für die Alpha kein Raspbian-Image erstellen. Es wird nur eine klare Anleitung zum Installieren von Gladys geben. (Daher ist diese Alpha für erfahrene Nutzer bestimmt).
Okay, ich behalte diese Idee im Hinterkopf. Die beiden manuellen Backups werden vielleicht nicht von Anfang an verfügbar sein, aber es ist eine gute Idee




 Zur Information: In der Woche vom 17. Juni werde ich den Code der v4 in das Haupt-Repository von Gladys migrieren. Das Ziel ist es, mit dem offiziellen Build- und Release-Prozess beginnen zu können.