Benachrichtigung erhalten, wenn die eigene Gladys-Instanz nicht verfügbar ist

Hallo zusammen!

Ich schlage euch dieses Tutorial vor, um benachrichtigt zu werden, wenn euer Gladys nicht mehr online ist, z. B. bei einem Hardware-Problem oder einem Absturz.

Ich nutze auf meiner Seite einen (kostenlosen) Dienst namens https://healthchecks.io/, mit dem man einen « Dead man switch » erstellen kann.

Konkrekt wird Gladys diesen Dienst in regelmäßigen Abständen kontaktieren, und wenn Gladys sich nicht meldet, wird der Dienst wissen, dass Gladys nicht mehr verfügbar ist und euch benachrichtigen.

Ich habe einen Healthcheck auf ihrer Website erstellt:
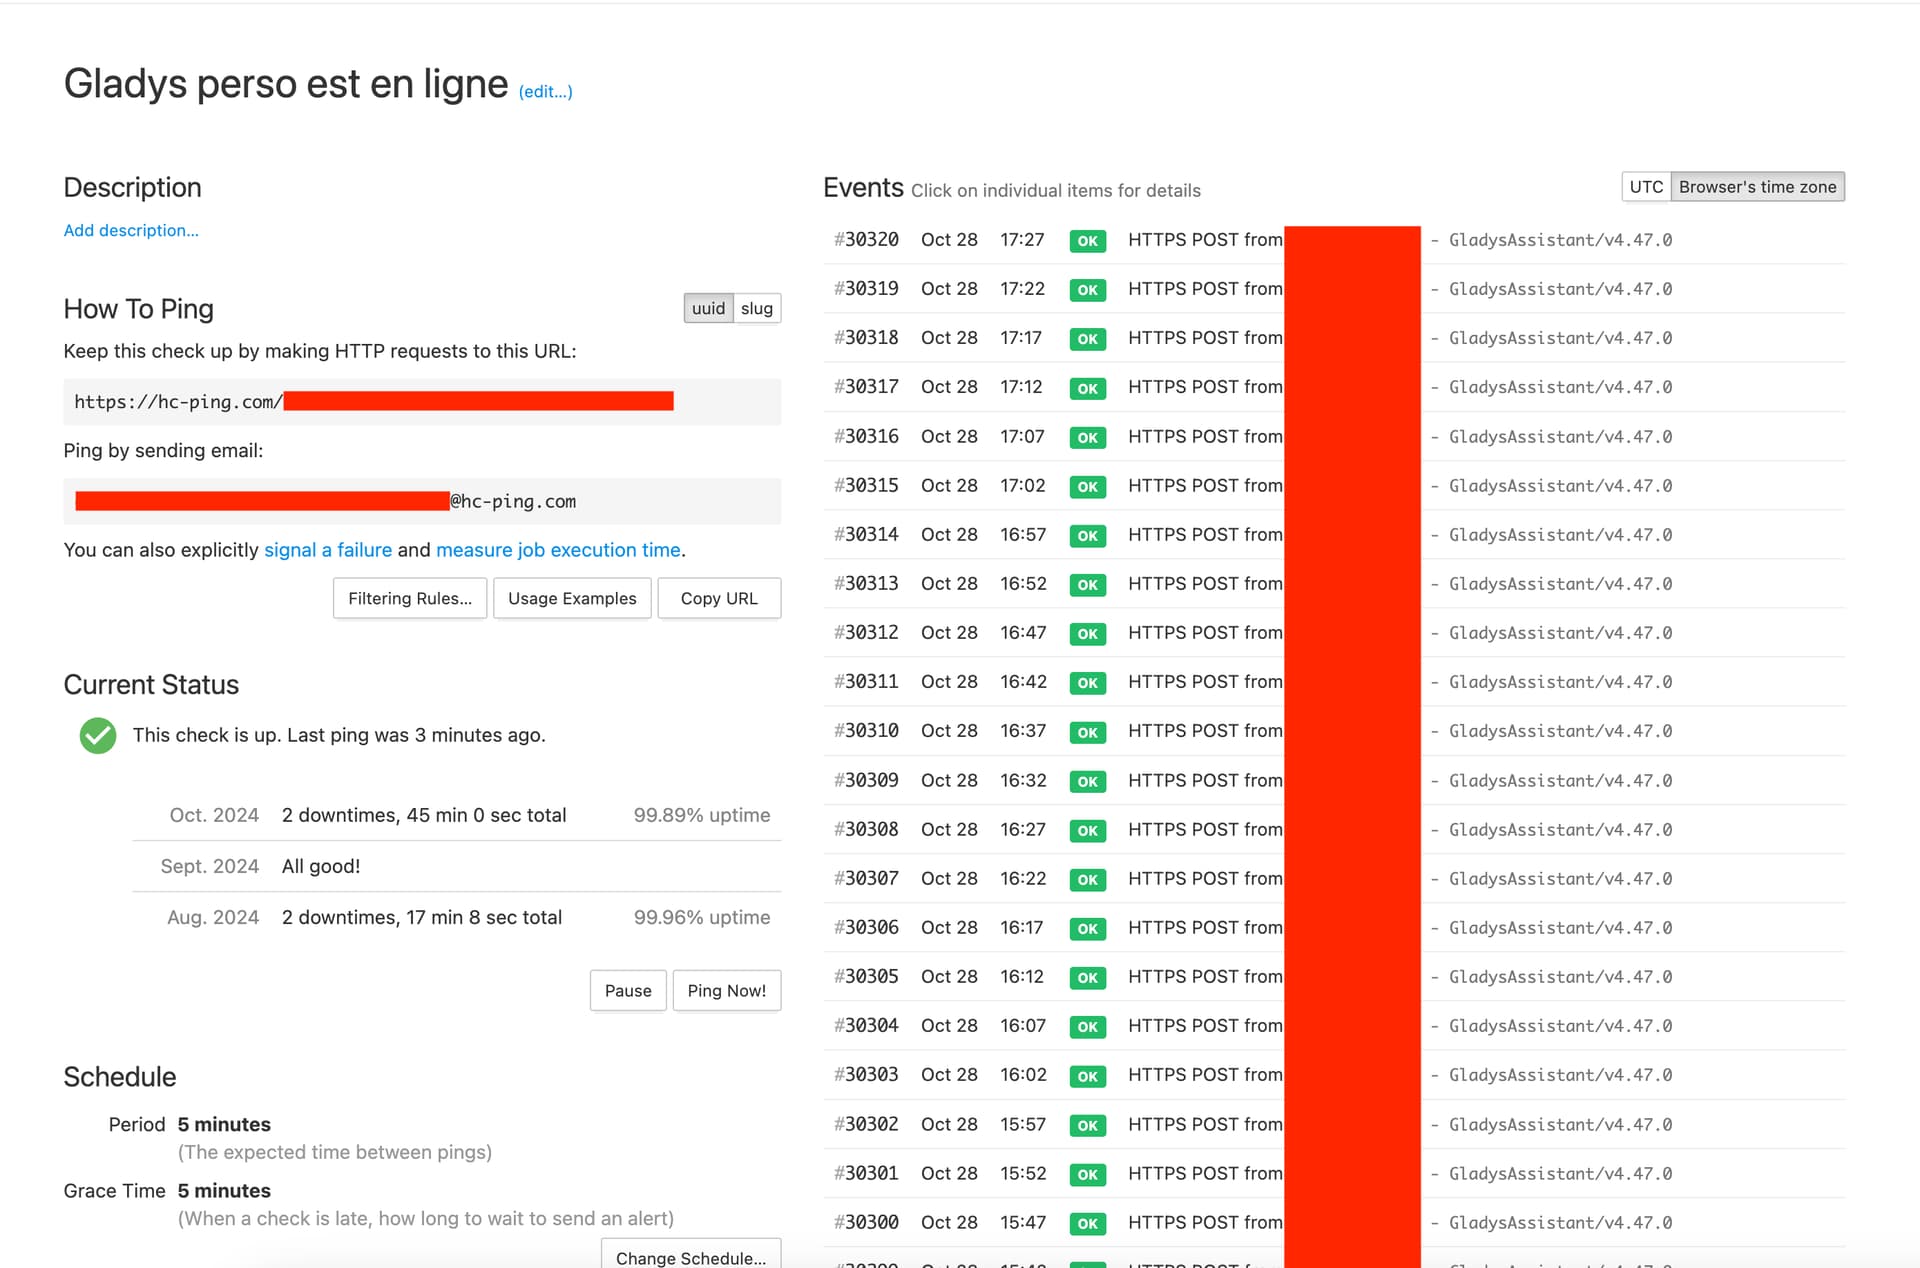
Ich habe die URL abgerufen.

Dann habe ich eine Szene in Gladys, die Healthcheck alle 5 Minuten pingt:

Falls Gladys oder mein Internet mal down ist, sehe ich das direkt, ich erhalte eine E-Mail. Es ist möglich, Benachrichtigungen auf vielen Diensten zu erhalten (WhatsApp, Telegram, ntfy, usw…)

Mir passiert es manchmal, dass ich Abmeldungen sehe, wenn sich meine Internet-Box aktualisiert (meistens zwischen 2 und 3 Uhr morgens)

Sehr praktisch!

Hallo, die Anfrage funktioniert von Firefox aus, aber nicht von HealthCheck mit der unten stehenden Meldung. Was kann ich tun? Vielen Dank im Voraus
Thierry

403 Verboten html * { padding:0; margin:0; } body * { padding:10px 20px; } body * * { padding:0; } body { font-family: sans-serif; background:#eee; color:#000; } body>div { border-bottom:1px solid #ddd; } h1 { font-weight:normal; margin-bottom:.4em; } h1 span { font-size:60%; color:#666; font-weight:normal; } #info { background:#f6f6f6; } #info ul { margin: 0.5em 4em; } #info p, #summary p { padding-top:10px; } #summary { background: #ffc; } #explanation { background:#eee; border-bottom: 0px none; }

Verboten (403)

CSRF-Überprüfung fehlgeschlagen. Anfrage abgebrochen.

Sie sehen diese Meldung, weil diese HTTPS-Seite einen „Referer-Header“ erfordert, der von Ihrem Webbrowser gesendet werden muss, aber keiner gesendet wurde. Dieser Header ist aus Sicherheitsgründen erforderlich, um sicherzustellen, dass Ihr Browser nicht von Dritten übernommen wird.

Wenn Sie Ihren Browser so konfiguriert haben, dass „Referer“-Header deaktiviert sind, aktivieren Sie diese bitte mindestens für diese Seite, für HTTPS-Verbindungen oder für „same-origin“-Anfragen.

Wenn Sie das <meta name="referrer" content="no-referrer">-Tag oder den „Referrer-Policy: no-referrer“-Header verwenden, entfernen Sie diese bitte. Der CSRF-Schutz erfordert den „Referer“-Header, um eine strenge Referer-Prüfung durchzuführen. Wenn Sie sich um Privatsphäre sorgen, verwenden Sie Alternativen wie <a rel="noreferrer" …> für Links zu Drittanbieter-Websites.

Weitere Informationen sind mit DEBUG=True verfügbar.

@thierry06 bist du dir sicher, dass die URL stimmt?

Ich habe es gerade bei mir zu Hause getestet, und es funktioniert immer noch perfekt:

URL korrekt kopiert: Es funktioniert, danke Pierre-Gilles