Bonjour à tous,
Pour ceux dont le réseau passe par un pare-feu OPNsense, voici une intégration externe qui l’amène dans Gladys.
Ce qu’elle fait
Elle lit l’API d’OPNsense sur votre réseau local (transport local), avec une clé d’API dédiée, toutes les 30 secondes. Rien ne part vers un cloud. Gladys n’a pas d’intégration OPNsense native ; côté présence, elle complète le Bluetooth en voyant les téléphones connectés au Wi-Fi.
Fonctionnalités
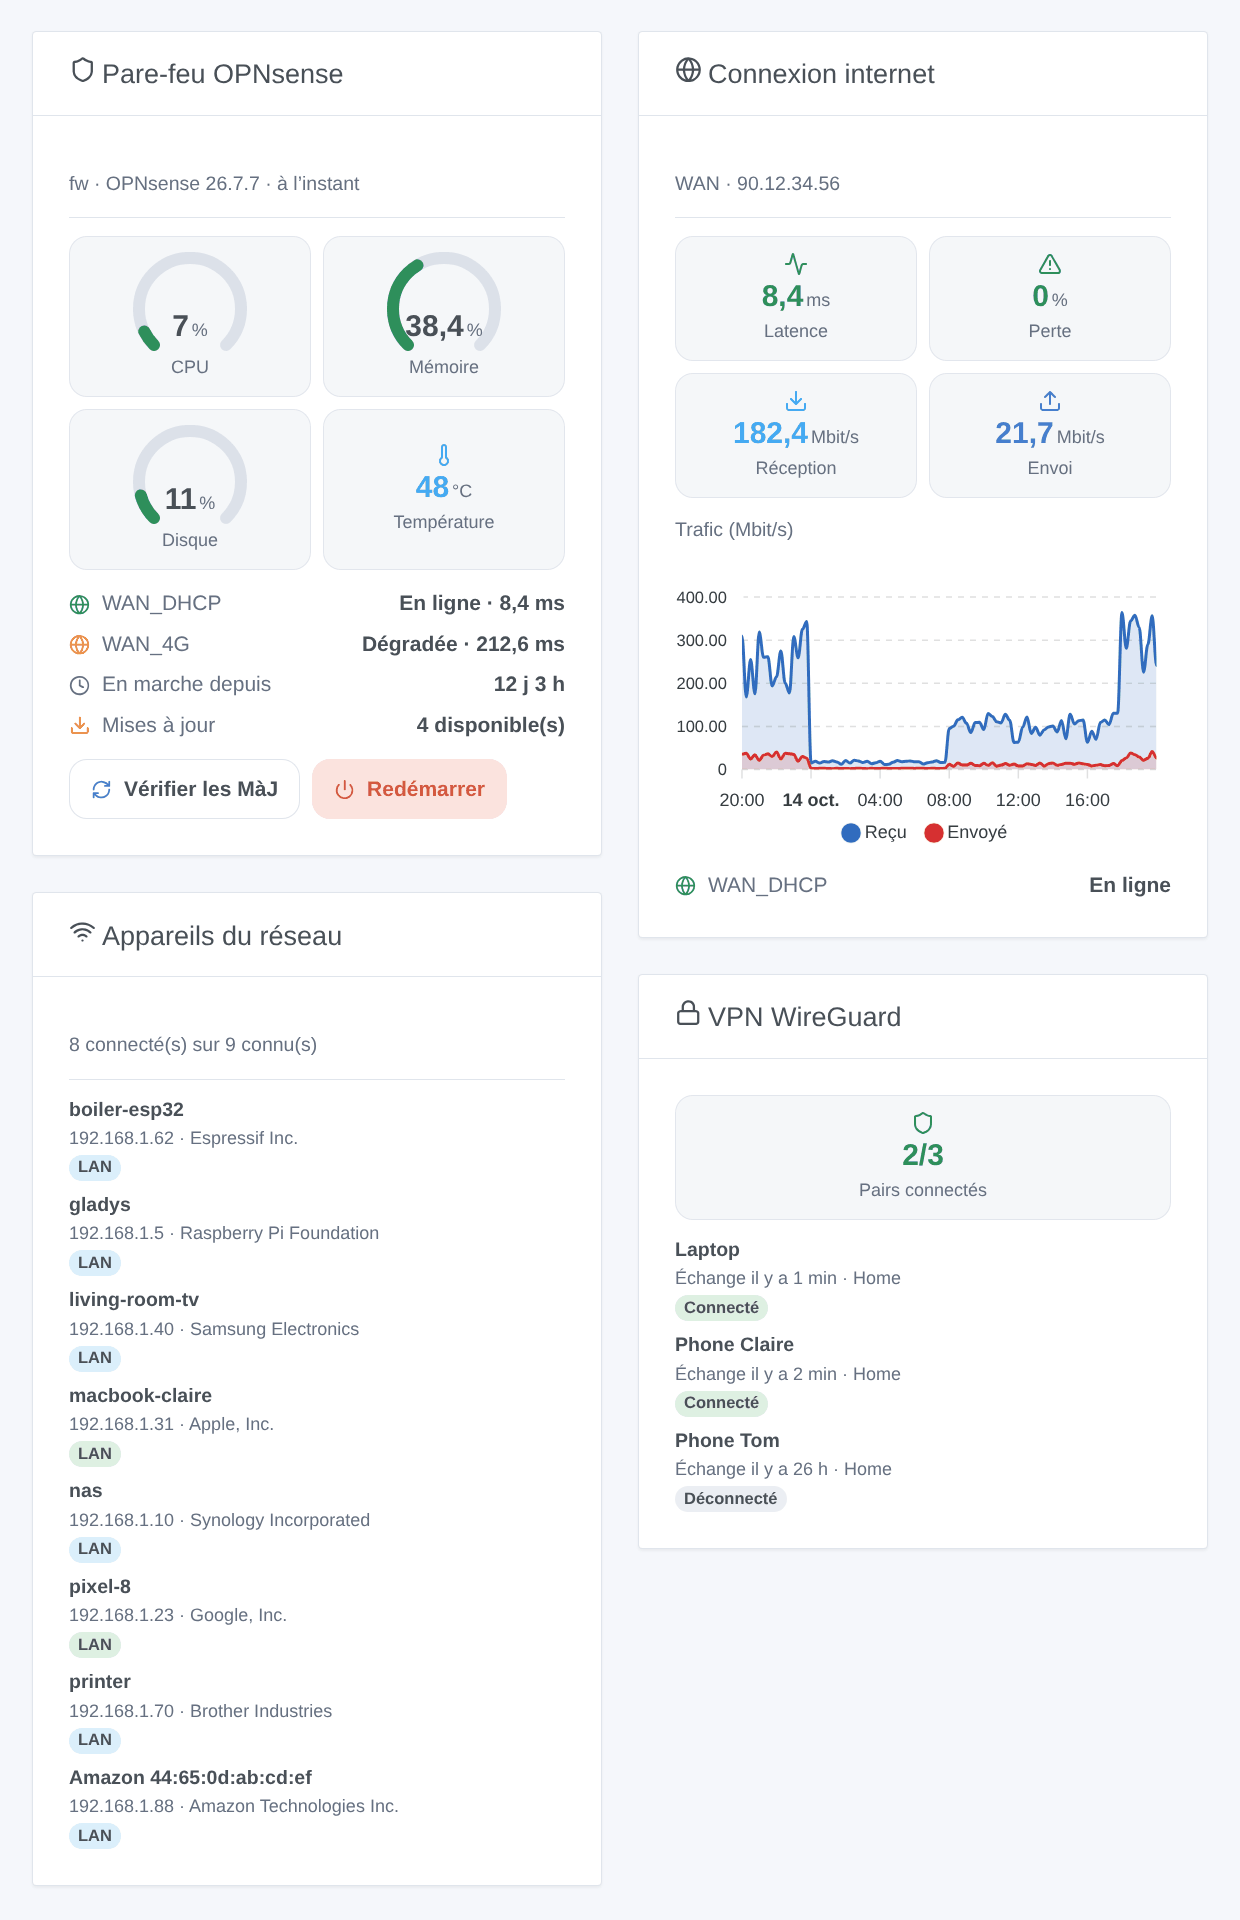
- Pare-feu : CPU, mémoire, disque, température, temps de fonctionnement, mises à jour en attente, version, pairs WireGuard connectés.
- Passerelles (état, latence, perte) et interfaces (débits, lien, adresse IP).
- Règles de pare-feu d’une catégorie (
gladyspar défaut) sous forme d’interrupteurs. - Présence des appareils du réseau (table ARP et baux DHCP), utilisable avec l’action « Vérifier la présence ».
- 6 déclencheurs : passerelle, appareil arrivé ou parti, nouvel appareil, pair VPN, service, mise à jour disponible.
- 6 actions : lire l’état, Wake-on-LAN (à travers les VLAN), alias, redémarrer un service, rechercher les mises à jour, redémarrer.
- 4 widgets : pare-feu, connexion internet, appareils du réseau, VPN WireGuard.
Exemples de scènes :
- quand la passerelle principale passe hors ligne → m’envoyer « Internet est coupé » ;
- quand un nouvel appareil apparaît sur le réseau → m’envoyer son nom, son fabricant et son IP ;
- chaque soir à 21 h → ajouter la tablette des enfants à un alias bloqué, la retirer à 7 h.
Installation
- Depuis le store : chercher « OPNsense ». Disponible dans la journée, le temps de l’indexation.
- Ou depuis l’URL du dépôt :
https://github.com/William-De71/gladys-opnsense. - Gladys 5.1.0 minimum (widgets et scènes).
Configuration :
- Dans OPNsense, créer un utilisateur dédié avec les droits listés dans la documentation, puis une clé d’API (fichier
key.txt). - Dans Gladys, saisir l’adresse d’OPNsense, la clé et le secret ; laisser « Vérifier le certificat » décoché avec le certificat auto-signé d’origine.
- Cliquer sur « Tester la connexion », puis lancer la Découverte et ajouter les appareils voulus.
Droits OPNsense nécessaires
Lobby: Dashboard ; System: Gateways ; Status: Interfaces ; Reporting: Traffic ; Diagnostics: ARP Table ; Services: Dnsmasq DNS/DHCP ou DHCP: Kea(v4) ; VPN: WireGuard: Status ; Status: Services ; System: Firmware (recherche de mises à jour) ; Firewall: Rules [new] et Firewall: Categories (interrupteurs) ; Diagnostics: PF Table IP addresses (alias) ; Diagnostics: Reboot System ; Services: Wake on LAN (plugin os-wol). Un droit absent désactive seulement sa fonction.
Limites connues
- Écrite d’après l’API d’OPNsense 26.7 et testée contre un faux OPNsense : vos retours sur de vraies installations sont bienvenus.
- Seules les règles du nouvel éditeur de règles peuvent être basculées, pas les règles automatiques.
- La présence repose sur la table ARP : un téléphone en veille disparaît parfois quelques minutes (d’où le délai d’absence), et une adresse MAC aléatoire qui change fausse le suivi.
- Le Wake-on-LAN demande le plugin os-wol. Pas d’OpenVPN ni d’IPsec pour l’instant, seulement WireGuard.
Retours
Par une issue GitHub ou en réponse à ce fil, avec les versions de Gladys, de l’intégration et d’OPNsense, et les logs (DEBUG=gladys-integration-sdk).