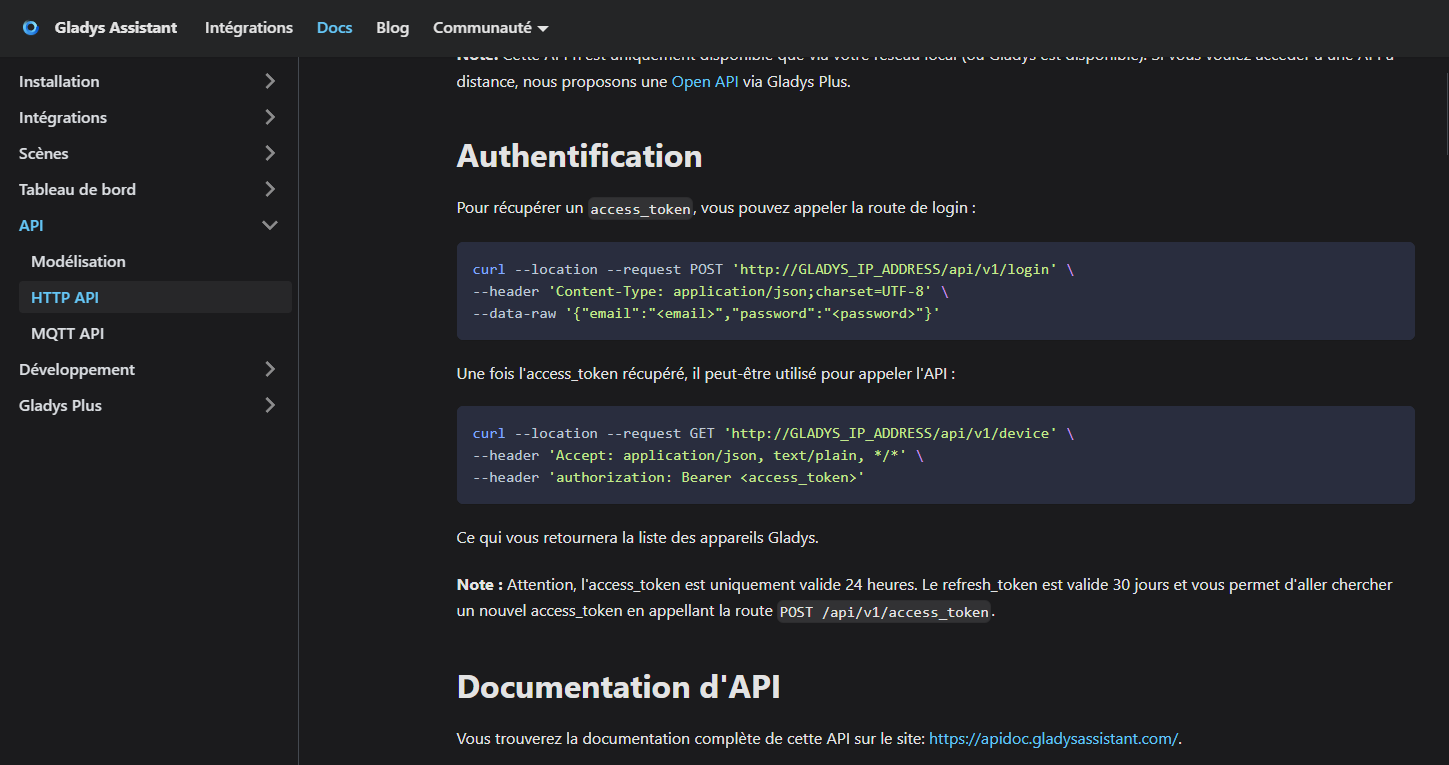
Wenn du folgendes aufrufst:
curl --location --request POST 'http://GLADYS_IP_ADDRESS/api/v1/login' \
--header 'Content-Type: application/json;charset=UTF-8' \
--data-raw '{"email":"<email>","password":"<password>"}'
erhältst du 2 Tokens (neben den Benutzerinformationen):
{
"id":"<uuid>",
"firstname":"Cyril",
"lastname":"Beslay",
"email":"<email>",
"language":"fr",
"birthdate":"1989-04-13",
"role":"admin",
"created_at":"2021-11-21T19:01:37.013Z",
"updated_at":"2023-09-22T18:56:11.389Z",
"refresh_token":"<refresh_token>",
"access_token":"<access_token>",
"session_id":"<uuid>"
}
Du kannst das access_token in API-Aufrufen verwenden, wie in der Dokumentation beschrieben. Zum Beispiel:
curl --location --request GET 'http://GLADYS_IP_ADDRESS/api/v1/me' \
--header 'Accept: application/json, text/plain, */*' \
--header 'authorization: Bearer <access_token>'
Wenn das access_token abläuft, kannst du das refresh_token auf diese Weise verwenden, um ein neues zu erhalten:
curl --location --request POST 'http://GLADYS_IP_ADDRESS/api/v1/access_token' \
--header 'Content-Type: application/json;charset=UTF-8' \
--data-raw '{"refresh_token":"<refresh_token>"}'
Du erhältst:
{
"access_token":"<new_access_token>"
}
Bonus 
Du kannst die Website https://jwt.io/ verwenden, um den Inhalt eines Tokens (access oder refresh) zu verstehen.