Hallo,
Zuerst einmal: Vergessen Sie nicht, dass es wirklich sehr wichtig ist, die Open-Source-Projekte, die Sie nutzen, zu unterstützen (finanziell oder mit Zeit). So können sich freie und datenschutzfreundliche Alternativen zu den Produkten der berühmten GAFAM (Google, Apple, Facebook, Amazon, Microsoft) verbreitern und diese ersetzen.
Daher erinnere ich Sie daran, dass der einfachste und sicherste Weg, um von überall auf der Welt auf Gladys zuzugreifen, über Gladys Plus erfolgt: Gladys Plus : accès distant sécurisé pour ta domotique | Gladys Assistant.
Und als Kirsche auf dem Kuchen: Damit unterstützen Sie dieses tolle Projekt und ermutigen @pierre-gilles, noch mehr Zeit darauf zu verwenden! 
Falls Sie aus irgendeinem Grund (noch) das Projekt nicht über Gladys Plus unterstützen möchten, gibt es sichere Lösungen, um auf Ihre Instanz zuzugreifen.
Erforderliche « IT »-Kenntnisse: mittel.
Voraussetzungen
- Eine Gladys-Instanz haben
- Wissen, wie man sich per SSH mit dem Raspberry Pi verbindet (Abschnitt « Verbindung zum Raspberry Pi herstellen »)
- Die Zugangsdaten des Internet-Routers haben, um « ein NAT » zu erstellen (die Links sind weiter unten)
Methode
Zusammengefasst:
- Installieren Sie einen Wireguard-VPN-Server auf Ihrem Raspberry Pi mit dem Projekt PiVPN*
- Weisen Sie dem Raspberry Pi (und damit Gladys) eine statische IP zu
- Öffnen Sie bestimmte Ports im Internet-Router (eine Art direkter Zugang zum VPN auf dem Raspberry Pi), um sich dann von überall auf der Welt zu verbinden.
- Installieren Sie eine App auf Ihrem Telefon oder Computer, um sich per VPN zu verbinden
- Sie können nun auf Gladys zugreifen, als wären Sie zu Hause. Nichts wird ins Internet geleitet, und Sie bleiben völlig sicher.
Ein VPN?
Vereinfacht gesagt: Es handelt sich um eine Softwarelösung, mit der Sie so tun können, als wären Sie in Ihrem lokalen Netzwerk zu Hause, aber von überall auf der Welt über das Internet.
Beispiel:
Sie sind aus dem Haus gegangen. Wenn Sie Ihr Telefon mit dem VPN zu Hause verbinden, werden alle Ihre Daten zuerst über Ihren Router geleitet, bevor sie ins Internet gelangen. Sie können dann auf Gladys über seinen Namen gladys.local oder seine private IP-Adresse (192.168.1.53 zum Beispiel) zugreifen.
Für das Surfen im Internet gibt es mit dem VPN einen etwas längeren Weg, daher ist es etwas langsamer.
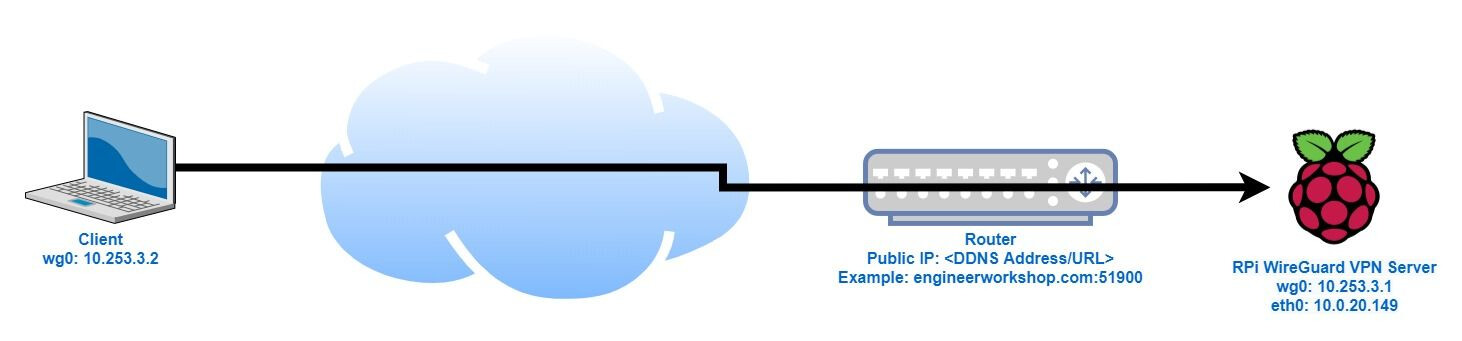
Worauf es ankommt:
- Nur das VPN ist im Internet exponiert
- Gladys ist nicht im Internet exponiert
- Sobald Sie im VPN sind, kann niemand Ihre Datenströme zu Gladys oder ins Internet abfangen (praktisch für öffentliches WLAN)
Anleitung: Statische IP für Ihren Raspberry Pi zuweisen
Zuerst hat jedes Gerät zu Hause, das per WLAN oder Kabel verbunden ist, standardmäßig eine IP-Adresse. Diese kann sich von Zeit zu Zeit ändern, was ein Problem darstellt, wenn man einen Server im Internet exponieren möchte.
In unserem Fall möchten wir nur einen Wireguard-VPN-Server im Internet exponieren (und nicht Gladys direkt). Sie müssen also den Internet-Router so konfigurieren, dass der Raspberry Pi immer die gleiche IP-Adresse hat.
Hier ist eine Liste der Anleitungen, die ich für jeden Internet-Router gefunden habe. Zuerst, um die Verwaltungsoberfläche Ihres Routers zu finden: Savoir gérer sa Box – info.rueducoq.fr
- Freebox Revolution (Freebox OS): Freebox Revolution DHCP assigner une ip fixe - Astuces Pratiques.
- Alte Bouygues-Box: https://www.01net.com/actualites/configurez-correctement-votre-bbox-552354.html oder allgemeines Verfahren: https://forum.bouyguestelecom.fr/questions/1008859-configuration-baux-dhcp-permanents
- Livebox: Comment attribuer une adresse IP statique à un équipement connecté à la Livebox - Aide et Contact Orange
- Alte SFR-Box: Définir une IP statique pour le Raspberry Pi chez SFR
Anleitung: PiVPN installieren
Sie können den Anweisungen hier folgen: https://korben.info/comment-installer-le-vpn-wireguard-facilement.html
Andernfalls finden Sie hier die wichtigsten Auszüge.
-
Verbinden Sie sich per SSH mit dem Raspberry Pi
-
Installieren Sie
gitmit:
sudo apt-get install git -y -
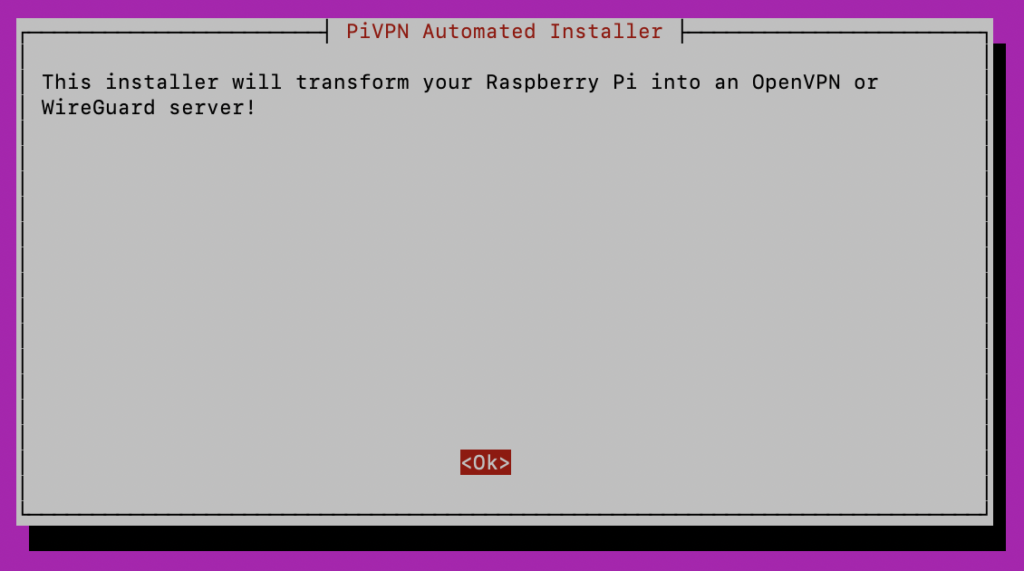
Führen Sie das Installationsskript von PiVPN aus:
git clone https://github.com/pivpn/pivpn.git sudo bash pivpn/auto_install/install.sh -
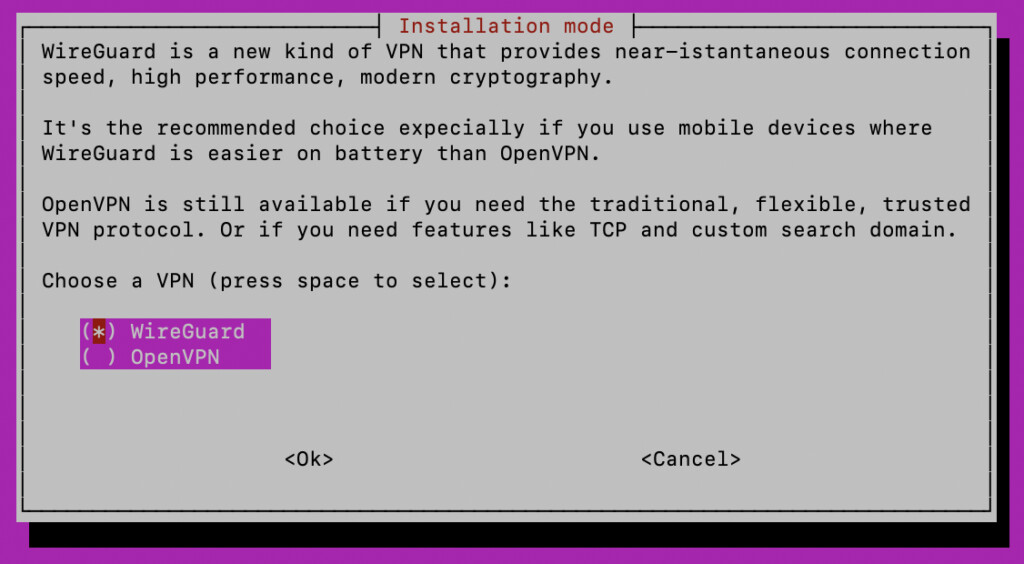
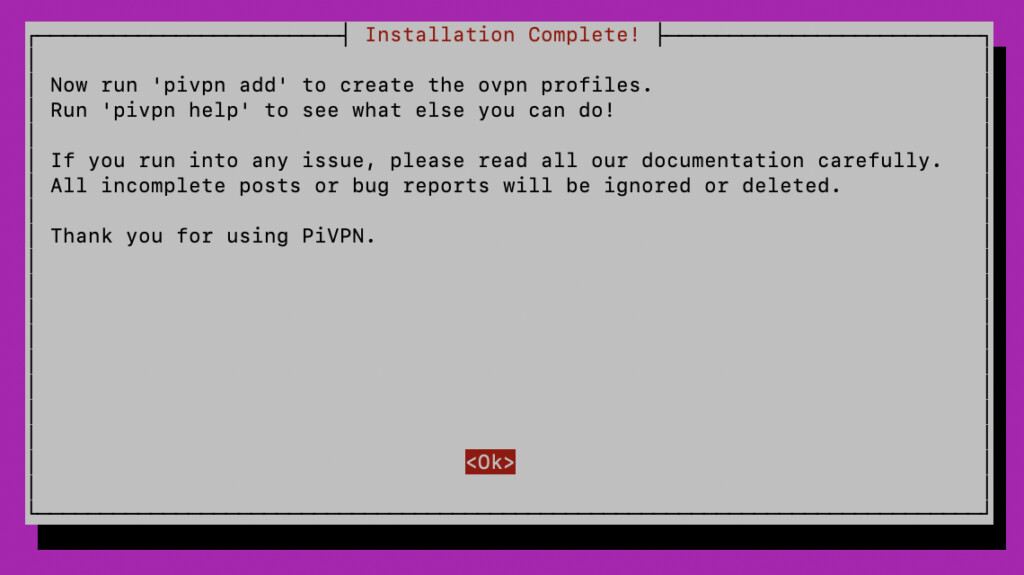
Folgen Sie dann dem Installationsvorgang
Wählen Sie dann « Wireguard ».
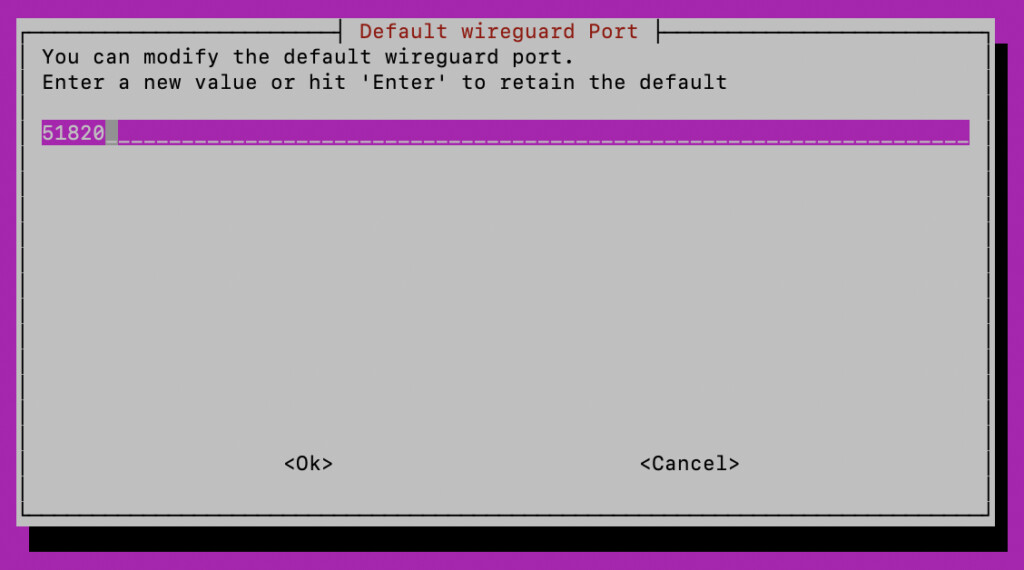
Das Skript installiert dann alle für Wireguard erforderlichen Abhängigkeiten. Dann wird Sie nach einem Port gefragt. Lassen Sie die Standardeinstellung.
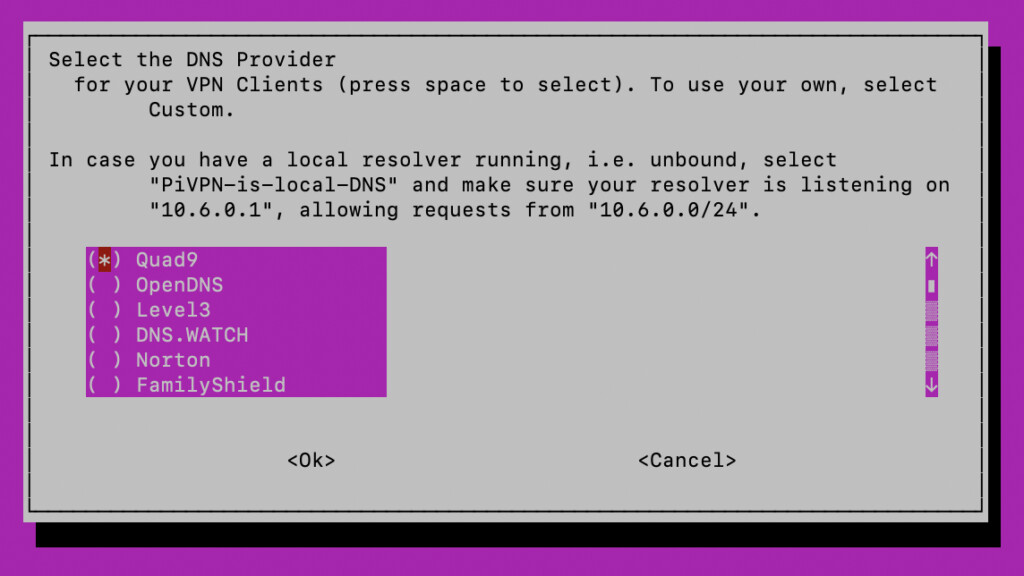
Wählen Sie dann Ihren bevorzugten DNS-Anbieter (Quad9 und OpenDNS sind für den Datenschutz gut bekannt).
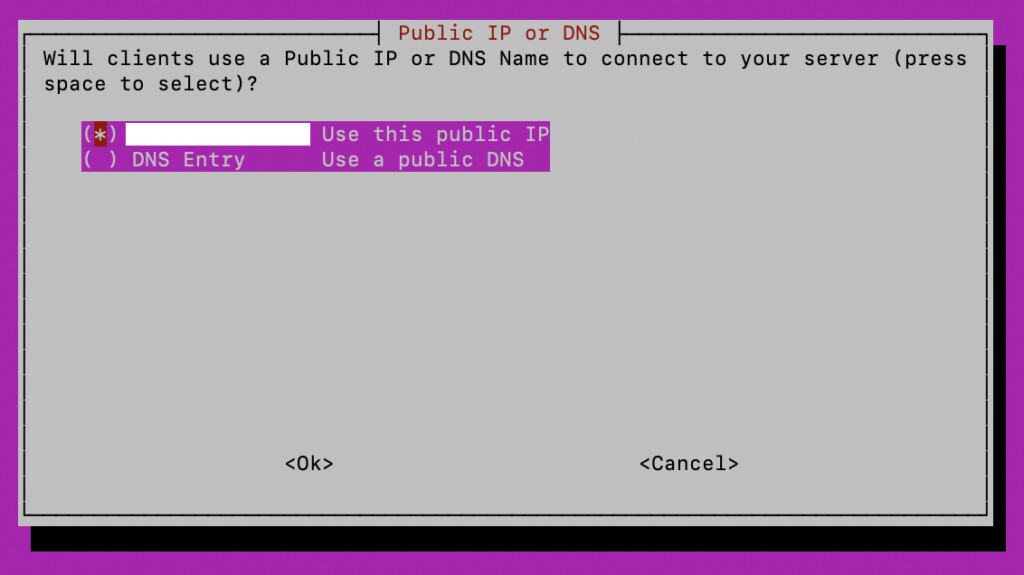
Lassen Sie dann die Standardeinstellung für die Verbindung des Clients zur Server-IP:
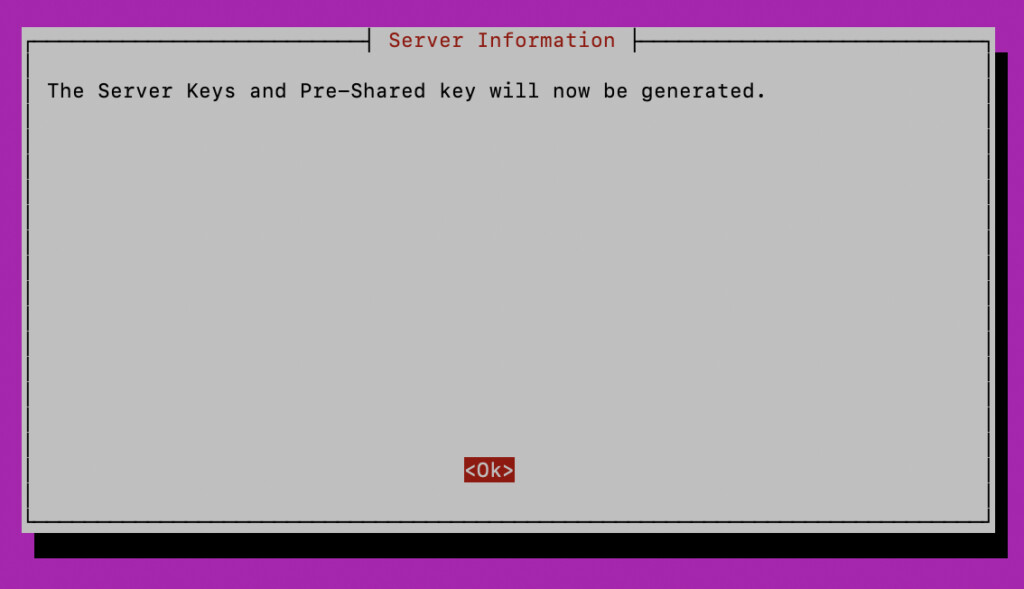
Schlüssel werden dann generiert, die es ermöglichen, sich vom Computer oder Telefon aus mit dem VPN zu verbinden.
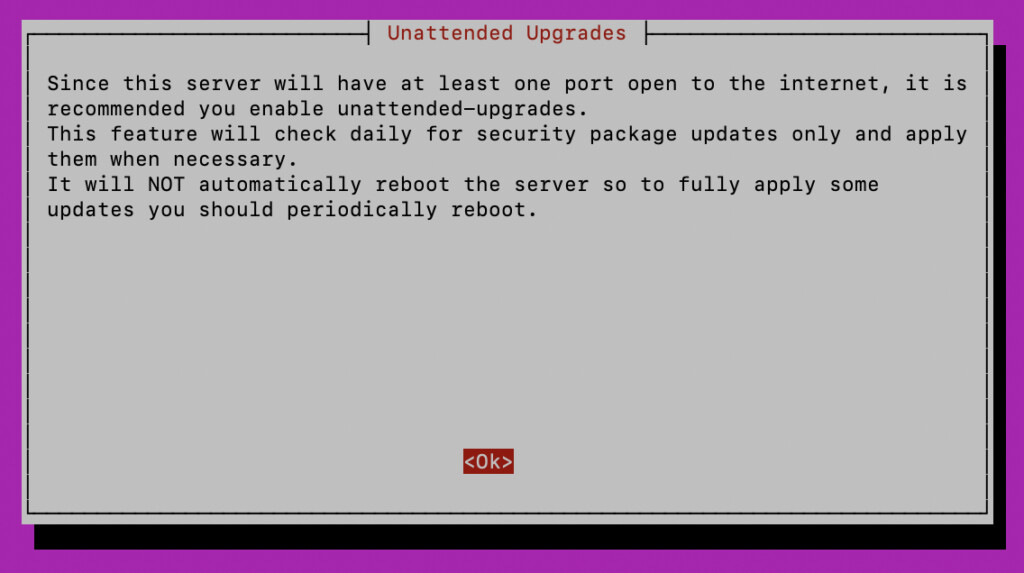
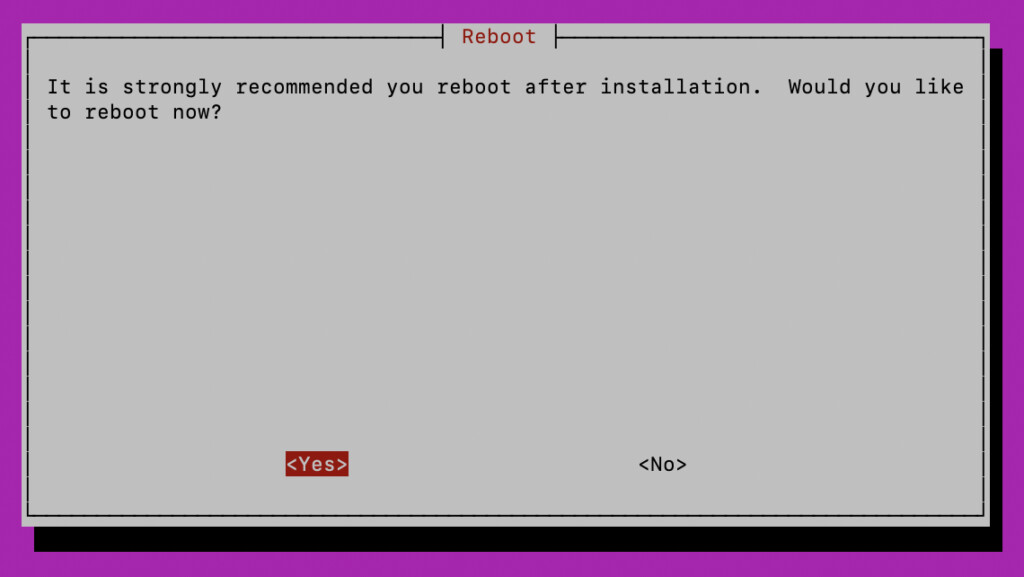
Der Installer empfiehlt dann, die « unattended »-Updates für mehr Sicherheit zu aktivieren und weist auch darauf hin, dass Sie neu starten müssen.
-
Starten Sie neu, um die Änderungen zu übernehmen.
-
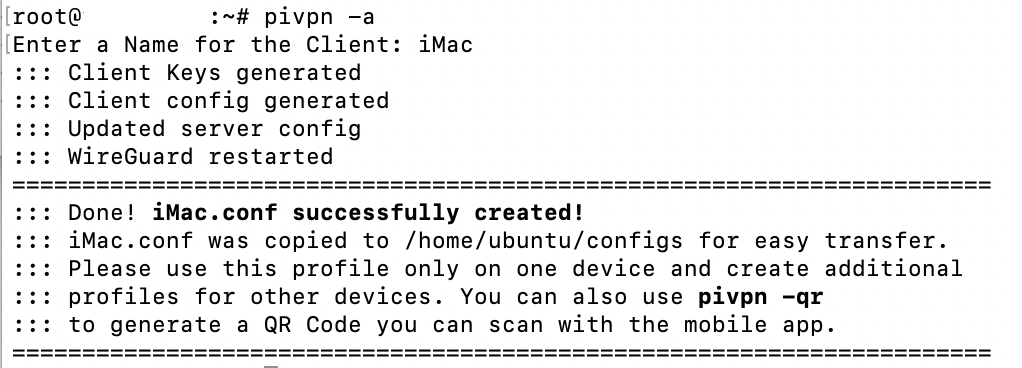
Um einen Benutzer zu erstellen, der sich mit dem VPN verbinden darf (Benutzer « iMac » im Beispiel):
pivpn -a
-
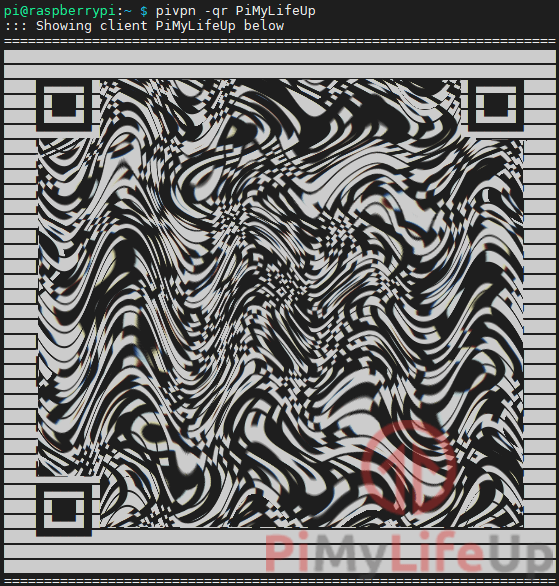
Generieren Sie einen QR-Code, um ihn mit der mobilen Wireguard-App für den zuvor erstellten Benutzer zu « scannen » (Beispiel im Bild « PiMyLifeUp »:
pivpn -qr piMyLifeUp
NAT erstellen
Sie müssen den Internet-Router so konfigurieren, dass der Wireguard-Port im Internet geöffnet wird (der zum Wireguard auf dem Raspberry Pi weitergeleitet wird) und es ermöglicht, sich von überall auf der Welt zu verbinden. Das nennt man NAT!
Ich habe versucht, Ihnen Anleitungen für jeden Anbieter zu finden (nicht abschließende Liste  )
Allgemeine Erklärungen: Nouveaux Casinos en Ligne 2026 - Meilleurs sites fiables
- Freebox Revolution: https://www.cartelectronic.fr/blog/?p=2167
Falls Sie eine Fehlermeldung erhalten, dass der gewählte Port außerhalb der Grenzen liegt, müssen Sie eine Option « IP Full Stack » in Ihrem Free-Konto aktivieren: Freebox : l'option "vraie IP fixe" en ZMD est disponible. - Livebox: Livebox 4 : configurer les règles Nat pour pouvoir utiliser un jeu ou une application serveur - Aide et Contact Orange
- Bouygues: https://forum.bouyguestelecom.fr/questions/1049142-ouvrir-ports-nouvelle-interface-bbox
- SFR: https://service.somfy.com/downloads/fr_v4/paramtrage_sfr-neufbox_nb6_.pdf
Fazit
Ich hoffe, die Anleitung ist klar genug, andernfalls zögern Sie nicht, Ihre Fragen zu stellen, und ich werde diese Anleitung ergänzen.
 , da ich mich damit auskenne, bevorzuge ich es trotzdem, 10 Euro pro Monat zu zahlen und mit der Gateway, die

