Hallo
Ich habe endlich den Schritt von der V3 zur V4 gewagt und dank Node-red alle meine Szenarien neu erstellt.
Meine Frage betrifft das Update von Gladys auf meinem Raspberry mit dem Gladys-Raspberry-Image.
Wenn also ein neues Update veröffentlicht wird, wird dieses automatisch von Gladys heruntergeladen und installiert, aber beinhaltet dieses Update die von Debian korrigierten Pakete, die dann von Raspi OS übernommen wurden, um Sicherheitslücken zu beheben?
Aus Zweifeln führe ich immer noch aus
sudo apt update
et sudo apt upgrade
ebenbei habe ich das SSH-Passwort geändert, um nicht mit einem zombiehaften Raspberry Pi dazustehen.
Da ich keine Antwort in der Dokumentation gefunden habe, stelle ich daher die Frage.
Danke
Man wird mich korrigieren, wenn ich mich irre, aber:
bei jeder neuen Version werden Gladys und ihre Abhängigkeiten aktualisiert
Gladys läuft in Docker, daher gilt dies nur für den Container und nicht für das Betriebssystem des Raspberry Pi, das nicht automatisch aktualisiert wird
Allerdings, wenn du nichts an deiner Box des Anbieters herumgebastelt hast, ist dein Raspberry Pi nicht im Internet exponiert. Daher sollte niemand in der Lage sein, sich per SSH außerhalb deines lokalen Netzwerks zu verbinden.
Trotzdem ist es eine gute Idee, das Standardpasswort geändert zu haben
Zusammengefasst: Gladys wird aktualisiert, aber nicht das System des Raspberry Pi, und dies stellt ein Risiko dar, das jedoch gering bleibt, da es nicht direkt im Internet exponiert ist.
Das bereitgestellte Raspberry Pi OS-Bild wendet die maximale Anzahl an Sicherheits-Best Practices an
Tatsächlich, wie @lmilcent im Docker-Container von Gladys sagte, wird Gladys bei jedem Deployment einer neuen Version mit einem frischen Container neu deployt, basierend auf einem vollständig aktualisierten System, und alle Abhängigkeiten werden bei Sicherheitslücken aktualisiert.
Allerdings ist das nicht vollständig wahr!
Wir verwenden das Paket « unattended-upgrade » auf Systemebene, das jede Nacht läuft, um Systempakete automatisch zu aktualisieren, die Sicherheitslücken haben und ohne Neustart gepatcht werden können, und nur diese, um das System nicht zu brechen.
Das Einzige, was dieses Paket nicht tut, ist, dass es im Falle eines kritischen Kernelfehlers nicht möglich ist, den Patch ohne Neustart durchzuführen, und es muss daher ein Neustart durchgeführt werden. Auf Gladys-Seite können wir nicht entscheiden, wann der Neustart durchgeführt wird, da die Hausautomation ein kritisches Programm ist. Wenn du Gladys als Alarmanlage verwendest und Gladys sich genau in dem Moment neu startet, in dem du nachts eingebrochen wirst, ist das nicht gut!
Dennoch sind Sicherheitslücken im Linux-Kernel seltener, normalerweise hört man davon und kann mit der Community kommunizieren und sagen, dass man sein System neu starten muss.
Super interessant. Ich bin für die Erstellung eines eigenen Abschnitts in der Dokumentation, um alle zu beruhigen.
Und übrigens, wenn ich solche Themen in der Dokumentation sehe, beruhigt mich das:
Wen kann ich im Falle einer Sicherheitslücke kontaktieren?
Wie werden Sicherheitsupdates verwaltet?
Welche Sicherheitsentwicklungsmethoden werden angewendet?
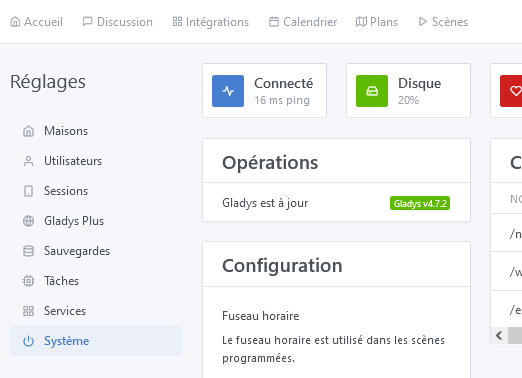
Vielleicht könnte man einen zusätzlichen Parameter in « Operationen » einfügen, der standardmäßig einen automatischen Neustart 24 Stunden oder länger nach einem Kernel-Update vorschlägt. So würde der Benutzer von dem Team informiert, dass ein Update erforderlich ist, und könnte selbst innerhalb einer festgelegten Frist den Neustart durchführen oder Gladys die Verwaltung des Neustarts überlassen!