Hallo @Priour_Joseph! Also, das vergessene Passwort ist ein ewiger Problem ^^ Ich bin 100% mit dir einverstanden, es ist schrecklich, in die Logs gehen zu müssen, um diese Passwort-Rücksetz-URL zu sehen, aber wir haben eigentlich keine Wahl…
Eine E-Mail zu senden, würde bedeuten, dass der Benutzer einen SMTP-Server konfigurieren müsste, das ist auch nicht sehr benutzerfreundlich… Wir haben auch an Telegram gedacht, aber auch hier bedeutet das, dass du bereits Telegram auf deinem Gladys konfiguriert hast
Wenn du Ideen für Mittel hast, die wir verwenden könnten, um das Passwort der Instanz zurückzusetzen, bin ich offen für Vorschläge!
Was haltet ihr davon, einen Zwischenhändler zu nutzen? Die Push-App auf einem Server, den du verwaltest, diese App sendet eine E-Mail direkt über den von dir konfigurierten SMTP-Server.
Natürlich fragen wir die Puristen, ob sie das in den Logs möchten.
Daran habe ich auch gedacht, das könnte für Gladys-Plus-Nutzer funktionieren (die authentifiziert sind), aber für die anderen ist das nicht so gut, das würde bedeuten, dass ich ein Endpunkt im Internet offen lassen muss, der das Senden von E-Mails ermöglicht
Das ist nicht ideal in Sachen Sicherheit, weil dann jeder im Internet es nutzen könnte, um eine Spam-Fabrik zu erschaffen!
Warum nicht ein etwas „einfacheres“ System wie bei Windows 10 bei der Erstellung eines Kontos, also drei geheime Fragen stellen? Wenn der Benutzer eine Passwortzurücksetzung anfordert, werden ihm die drei Fragen gestellt, und wenn die Antworten korrekt sind, wird ein neues Formular zur Passworterstellung vorgeschlagen (und man kann auch drei neue Fragen stellen, zum Beispiel).
Ich bin nicht gerade ein Fan von solchen Sicherheitsfragen, denn potenziell wird deine Gladys-Instanz im Internet exponiert sein (ich empfehle es nicht, aber manche tun es, das ist normal), und das ist etwas, das sich leicht durch Social Engineering umgehen lässt. (dein Auto auf Instagram, der Name deiner Katze auf Facebook, usw.)
Das kann bei Windows funktionieren, weil es nur den lokalen Zugriff sichert, nehme ich an? Für einen Online-Dienst weniger.
Ansonsten eine andere Idee, die mir kam, wäre ein Web- oder Mobile-Tool, das es dir ermöglicht, über das gleiche lokale Netzwerk die URL über einen Netzwerk-Broadcast abzurufen, einfach und effektiv! (In der Tat könnte das Tool direkt in der Frontend-Oberfläche sein!)
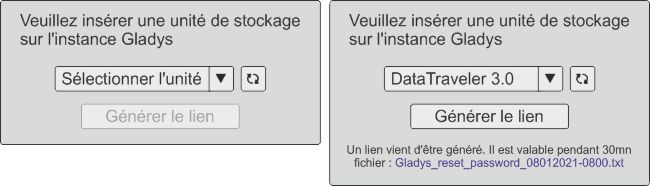
Warum nicht eine USB-Schlüsselverbindung mit der Gladys-Instanz verlangen (dadurch wird überprüft, dass die Person vor Ort ist) und darauf den Link zum Zurücksetzen schreiben?
Wenn man eine Speichereinheit einfügen lässt, wird überprüft, ob der Benutzer lokal ist.
Und wenn der Benutzer ein Internetverbindungsproblem (Box) hat oder die Datenausgabe von Gladys blockiert, kann er den Link wiederherstellen.
Dann setzt er den Schlüssel auf einen lokalen PC und geht auf den Link. Der Link ist nur 30 Minuten gültig, danach muss er den Vorgang wiederholen.
Ich denke, das ist auf jeder Raspberry-Instanz, Syno usw. umsetzbar.
Aber wenn man darüber nachdenkt, funktioniert das nicht. Das würde bedeuten, dass wir permanent die Liste der verfügbaren USB-Ports auf dem Gerät öffentlich zugänglich machen, das ist nicht verrückt..
Bisher ist die einzige Lösung, die für mich funktioniert, Telegram, aber der Benutzer muss es konfiguriert haben.
Kann man nicht einen USB-Port dedizieren und nur diesen freigeben?
Beim Start wird der USB-Port 1 erzwungen, z. B. reserviert
Der Benutzer kann ihn danach in den Einstellungen ändern.
Damit ist nur 1 Port freigegeben
Ich bin kein Docker-Experte, aber könnten wir nicht den Benutzer bitten, die Instanz mit einer speziellen Variable wie ACTION=RESET_ADMIN_PASSWORD neu zu starten, die beim ersten Anmelden das Zurücksetzungsverfahren anzeigt?
Man könnte, aber man will nicht, dass der Benutzer das tun muss. Die Idee ist, dass, wenn man einen SSH-Befehl oder so etwas ausführen muss, das eine schlechte Idee ist.
das ist nicht möglich, der Container wird von Watchtower identisch neu erstellt (der Port ist derselbe wie beim ersten Container, den du erstellt hast).



 VonOx ^^ Einfach und effektiv wie die Philosophie von Gladys V4 ^^